Kurum sınırının ötesindeki riskleri kurumunuzun bağlamında görün.
Vigil; kimlik bilgisi maruziyetini, dark web faaliyetlerini, oltalama altyapılarını ve dışarıdan gözlemlenebilen teknoloji riskini kurumunuz açısından ilgili alan adları, kimlikler, markalar ve üçüncü taraflarla ilişkilendirir. On-premises cihaz olarak kurabilir veya yönetilen SaaS hizmeti olarak kullanabilirsiniz.
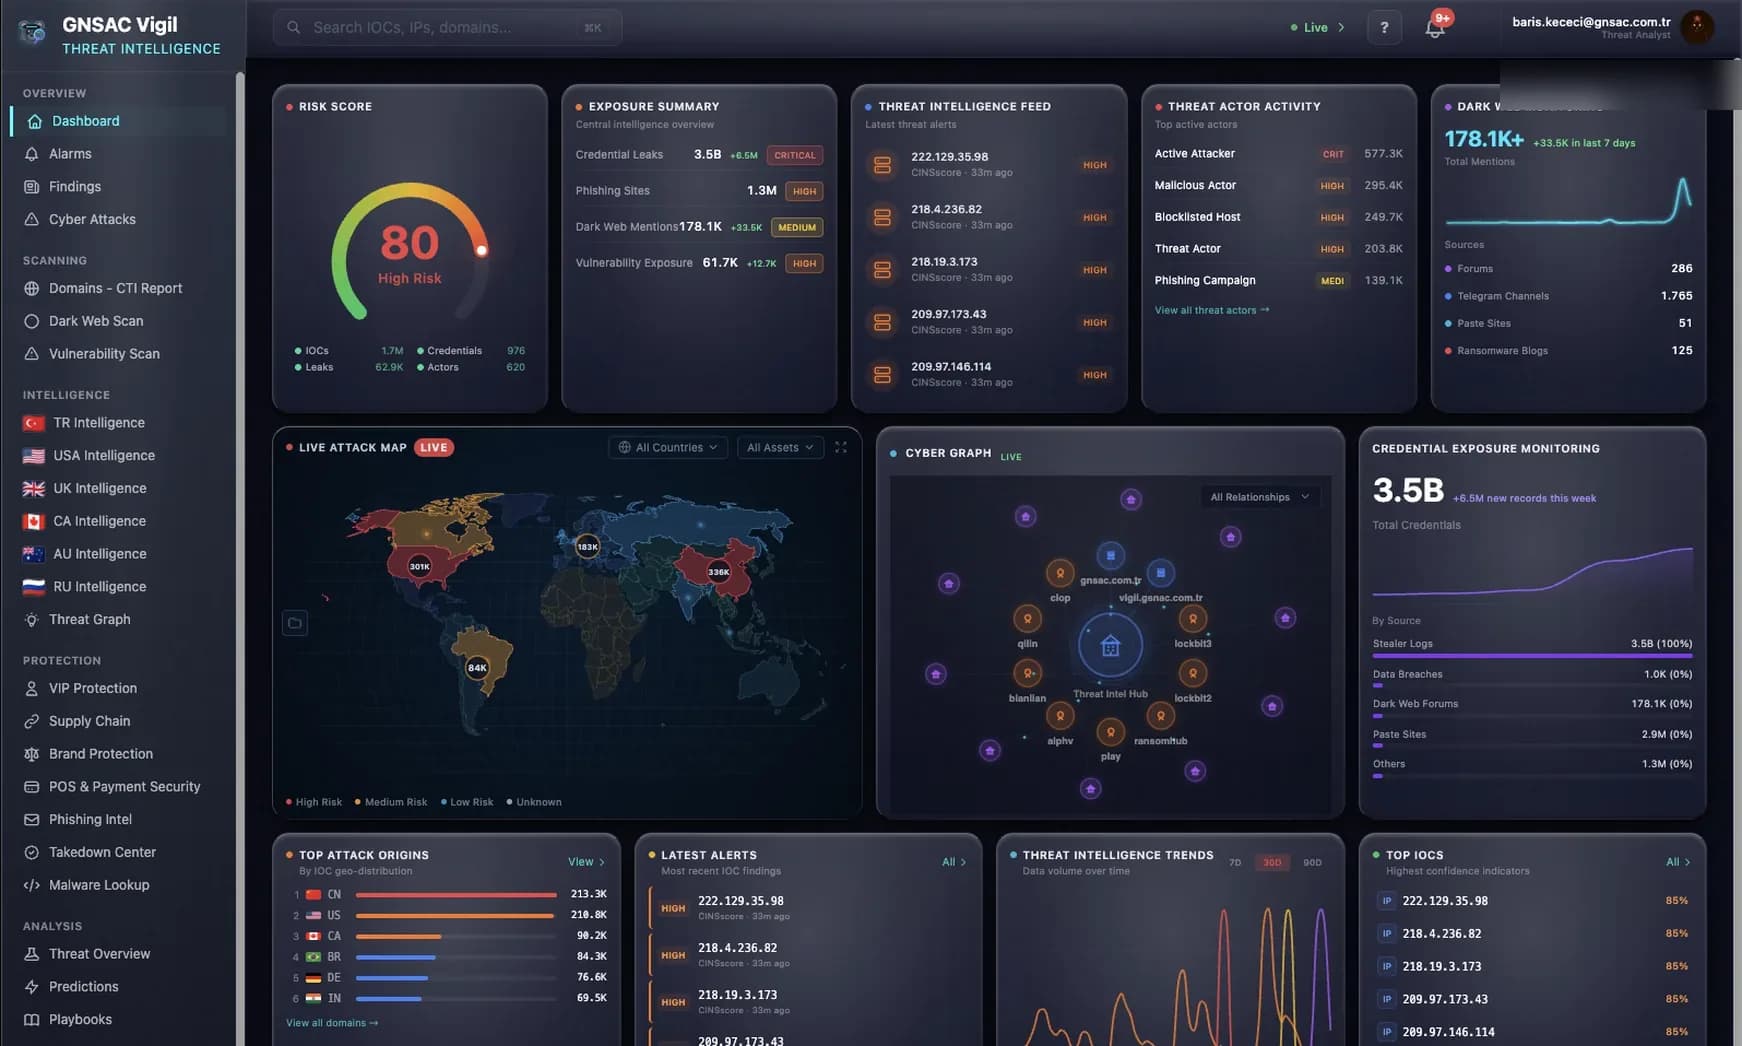
Yedi istihbarat modülü. Tek korelasyon motoru.
Her modül farklı bir dış risk alanını ele alır; ortak korelasyon, araştırma ve raporlama iş akışını kullanır.
Kimlik Bilgisi İstihbaratı
Stealer log kayıtları, combolist verileri ve ihlal dökümleri kullanıcılarınızla eşlenir; ilişki zinciri ve maruziyet zaman çizelgesiyle incelenir.
İnceleDark Web ve Kapalı Kanallar
Seçili forumlar, pazarlar, hukuka uygun biçimde erişilebilen mesajlaşma toplulukları ve fidye yazılımı sızıntı siteleri kurumla ilgili referanslar için izlenir.
İnceleOltalama ve Marka Koruması
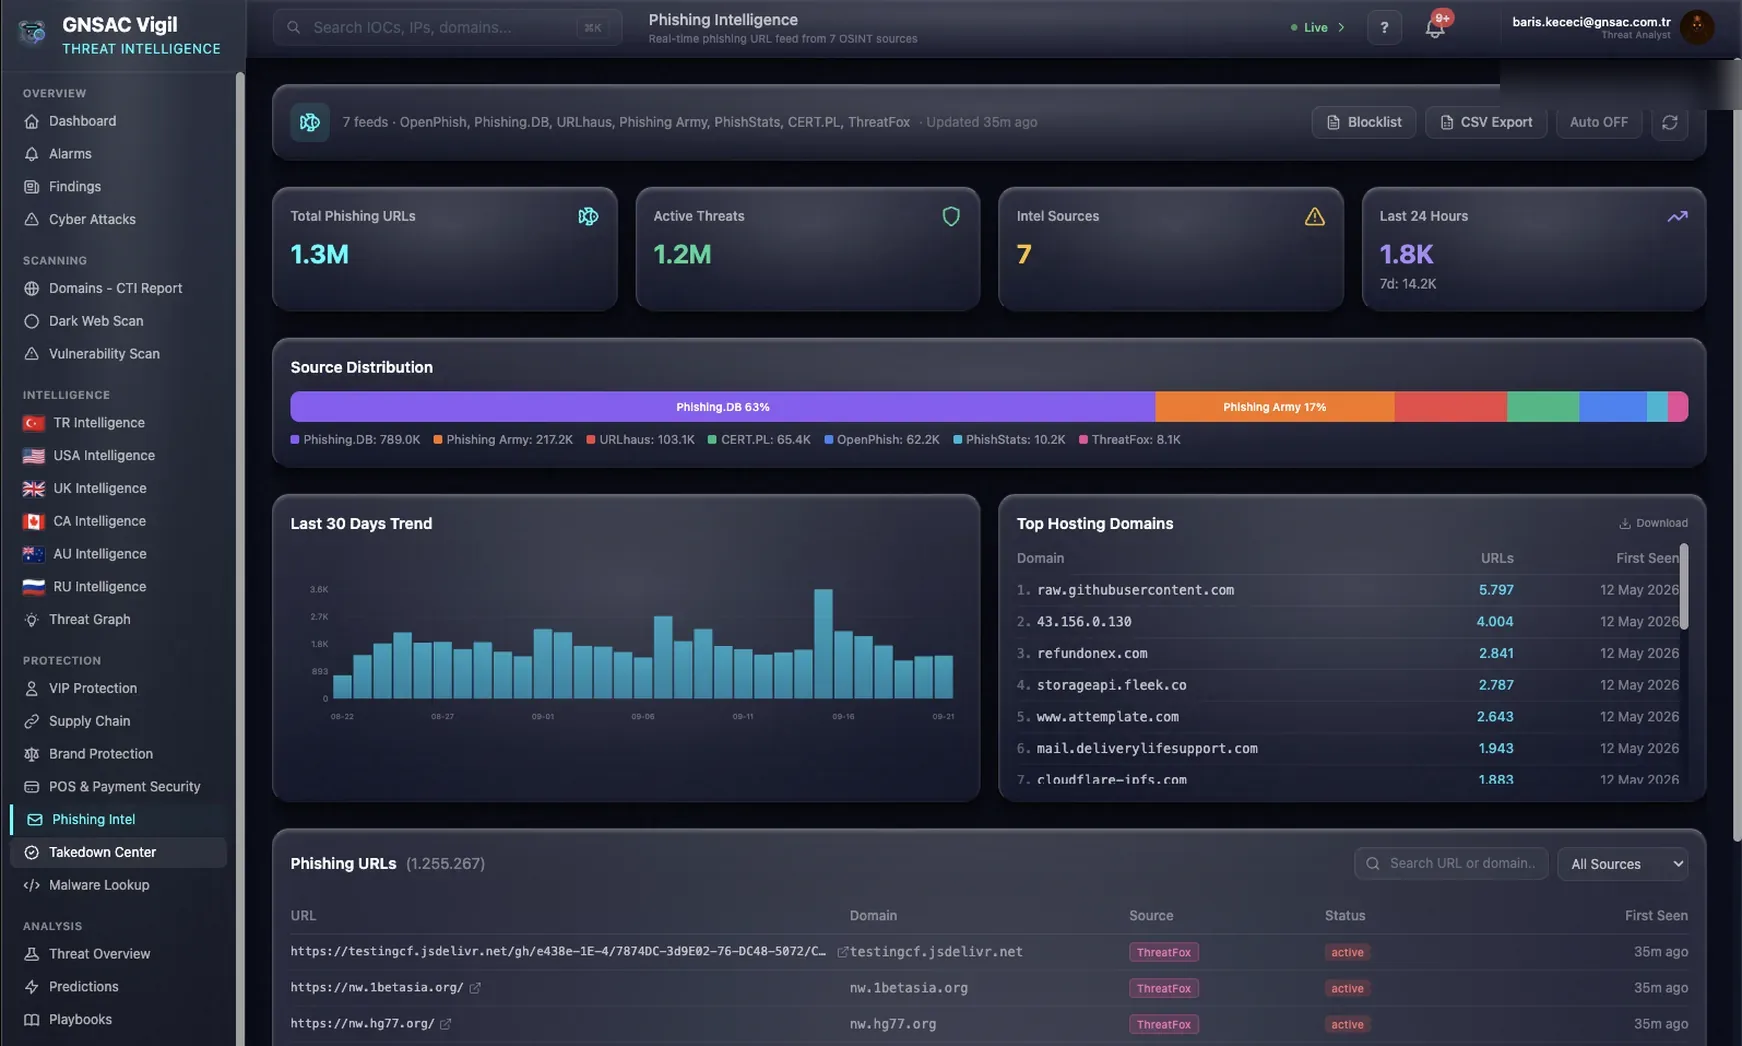
Benzer alan adları, oltalama altyapısı ve sahte sayfalar; araştırma ve istismar bildirimini destekleyen kanıtlarla sunulur.
İnceleDış Risk Değerlendirmesi
Yetkilendirilmiş alan adlarında yapılandırılmış kontroller; kanıta dayalı bulgular, ilgili MITRE ATT&CK referansları ve önceliklendirilmiş iyileştirme önerileri.
İnceleTedarik Zinciri ve VIP Koruması
Tedarikçi ihlal kayıtları, fidye yazılımı kurban listeleri, tedarikçilerinizin izlenen dark web kaynaklarındaki anılmaları ve yönetici maruziyeti; üçüncü taraf incelemesi için güncel kanıt sağlar.
İnceleZafiyet İstihbaratı ve Müdahale İş Akışları
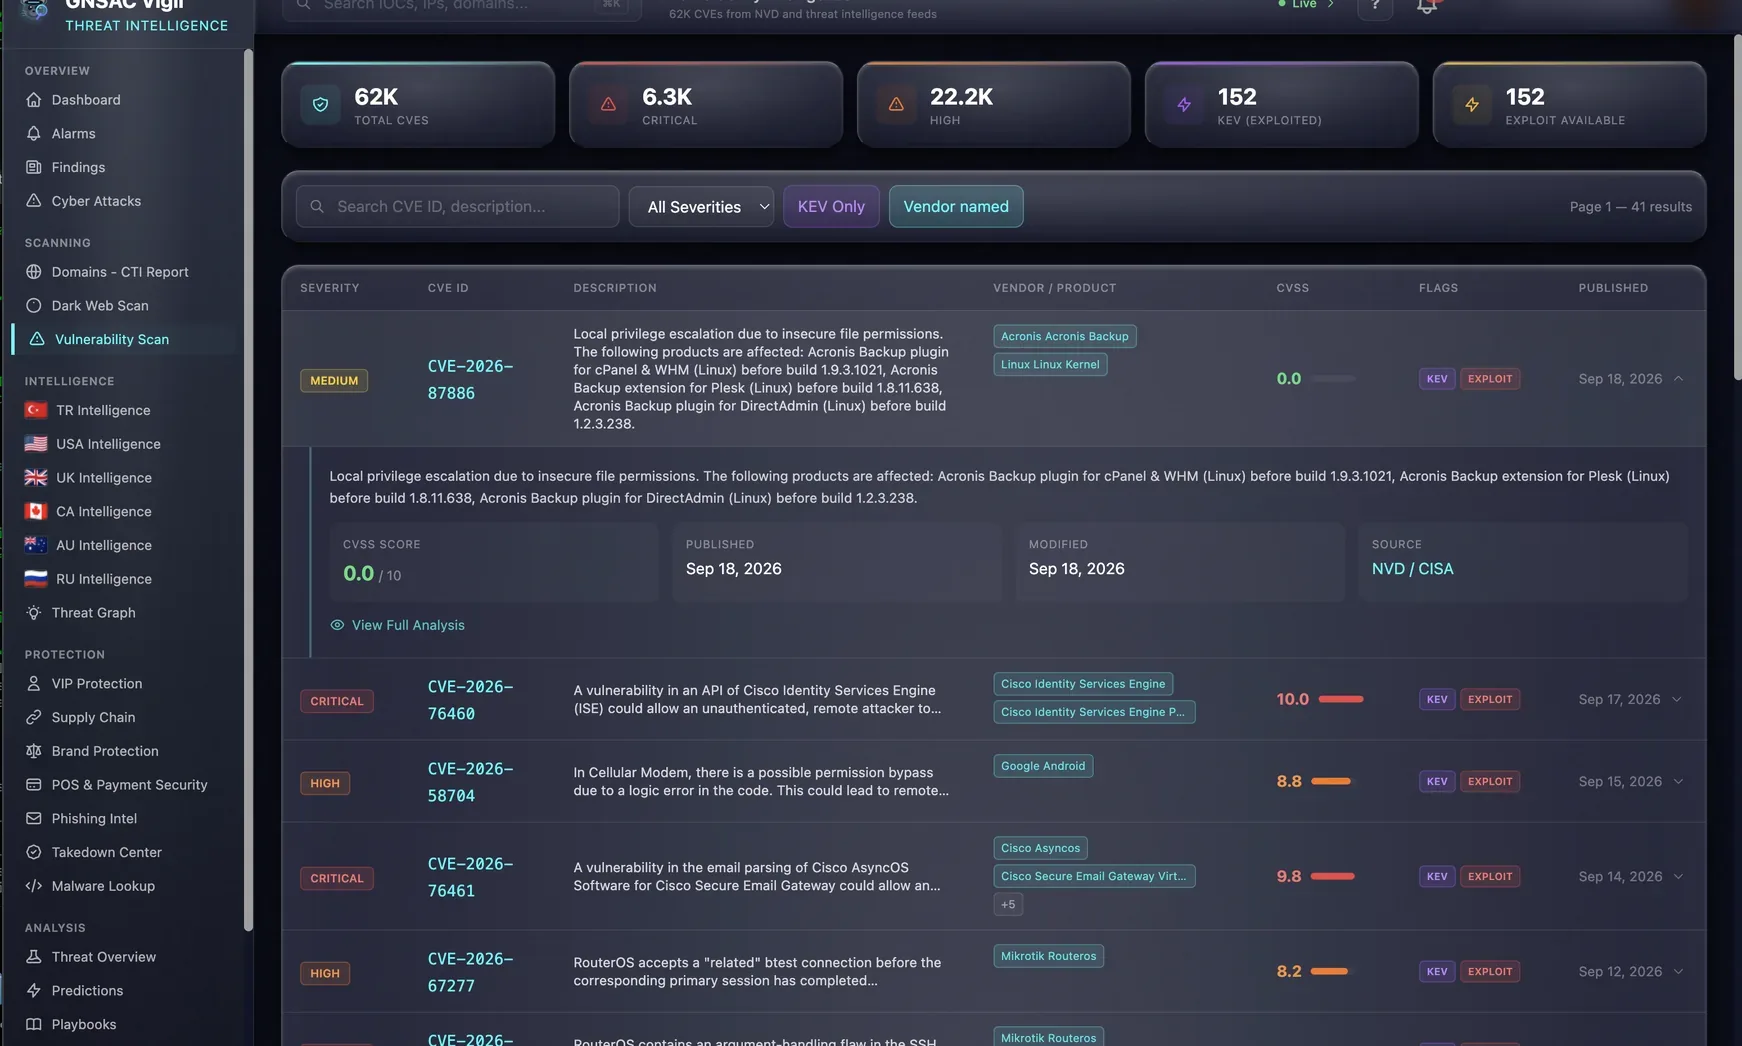
KEV bağlamı içeren zafiyet kayıtları gözlemlenen teknolojilerle eşlenir; desteklenen iş akışları bulguları SIEM, SOAR, Jira veya Teams’e yönlendirir.
İnceleZararlı Yazılım ve Ödeme Güvenliği
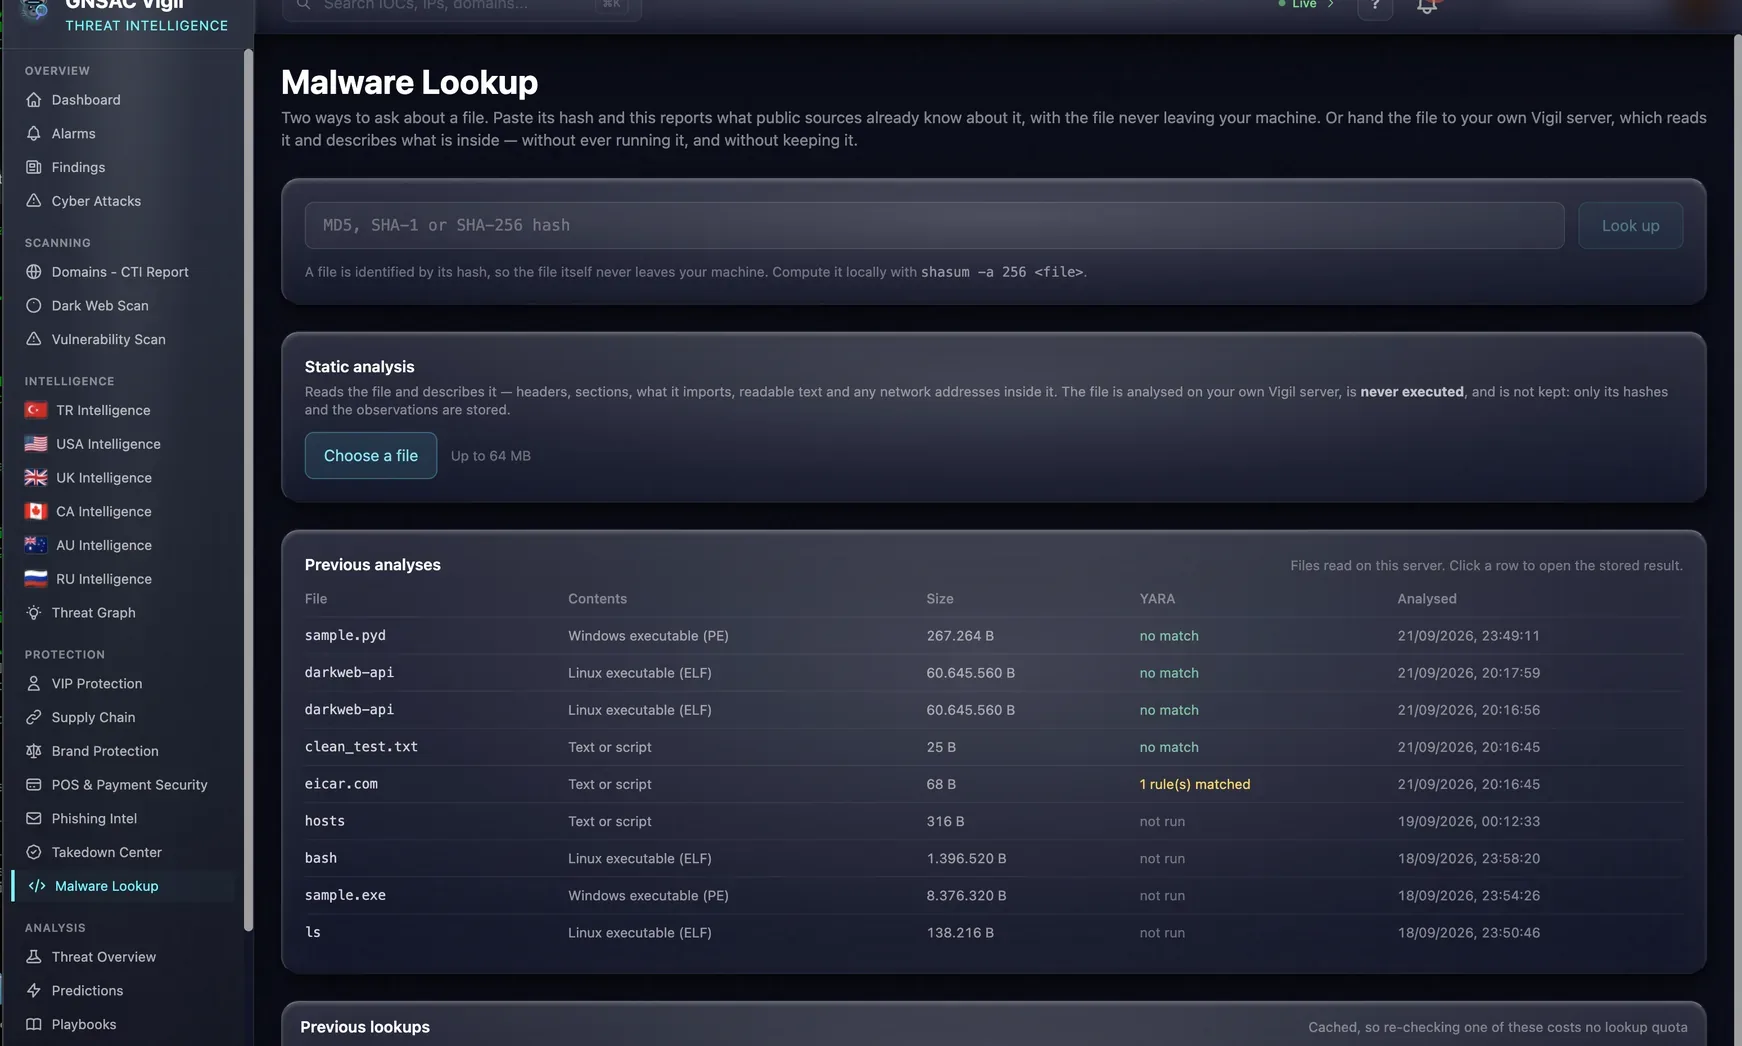
Şüpheli dosyalar kendi sunucunuzda okunur ve YARA kurallarıyla karşılaştırılır; çalıştırılmaz ve saklanmaz. Üye işyeri, terminal ve BIN kimlikleri izlenen kaynaklarda izlenir.
İnceleTehdit dışarıda. Kontrol bu ekranda.
İzleme, araştırma, kanıt inceleme ve raporlama tek çalışma alanında. Analistin gördüğü kanıt ile yönetime sunulan rapor aynı bulgudan üretilir.
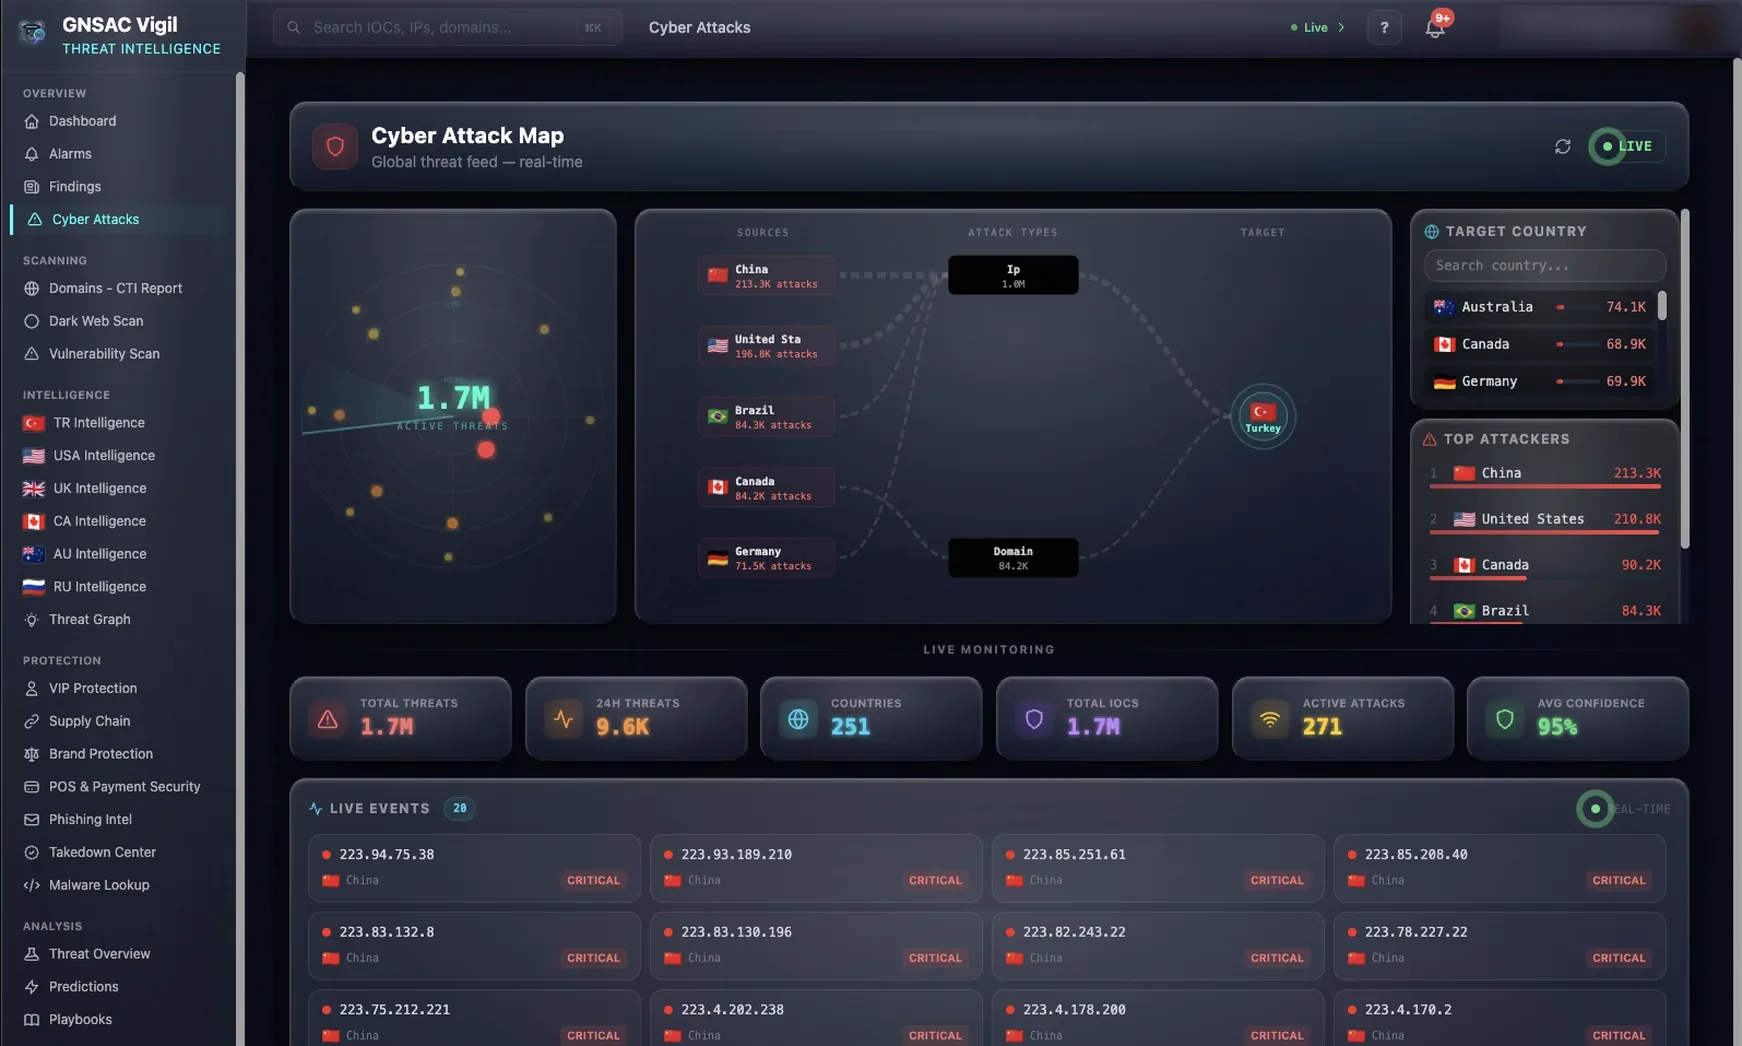
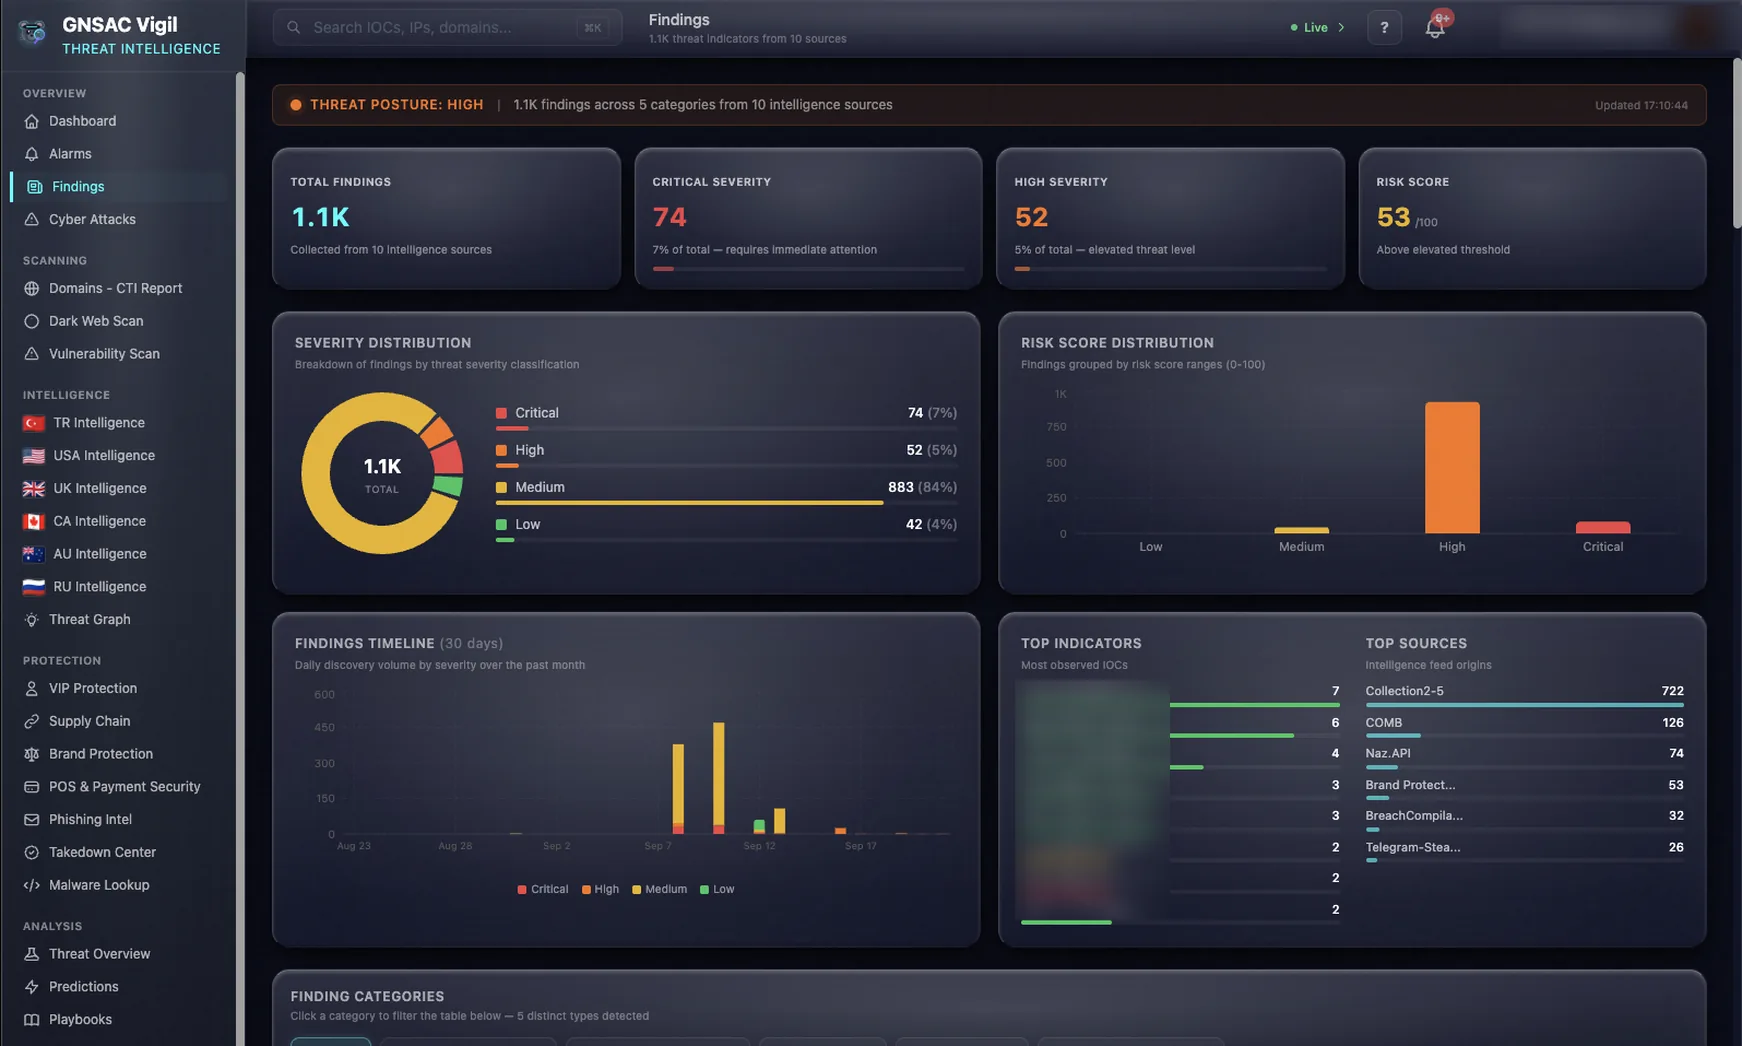
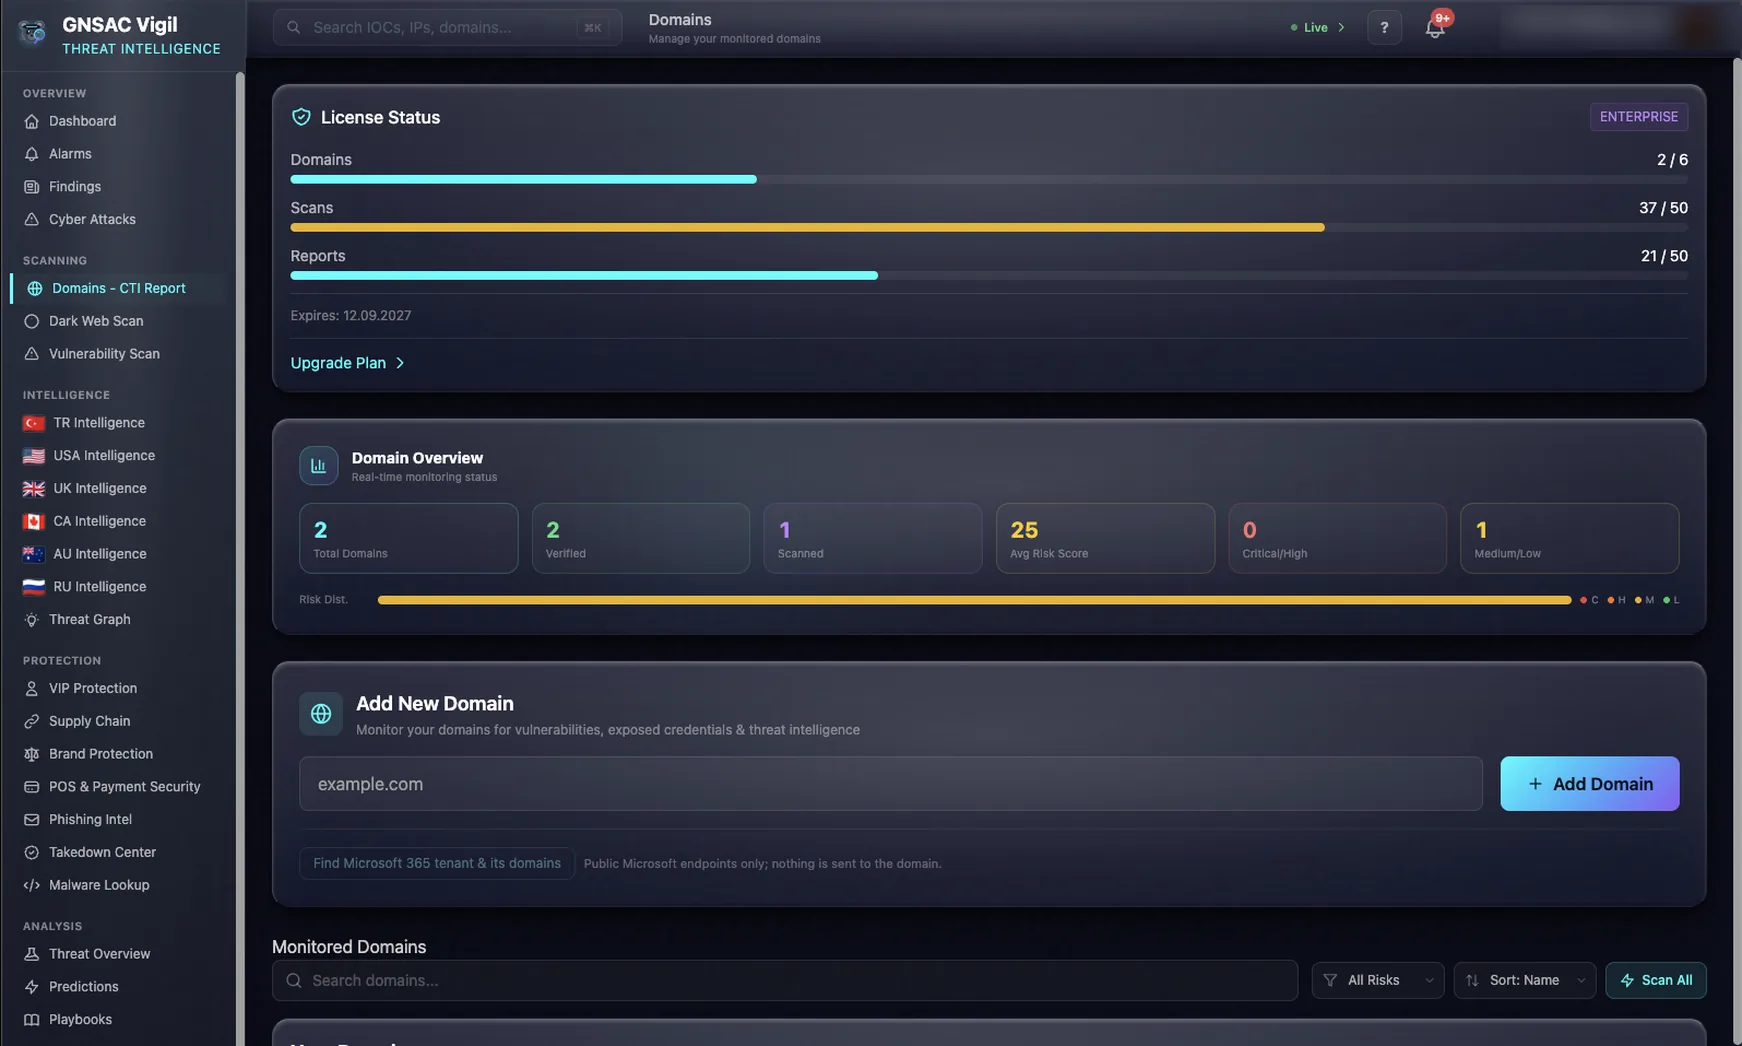
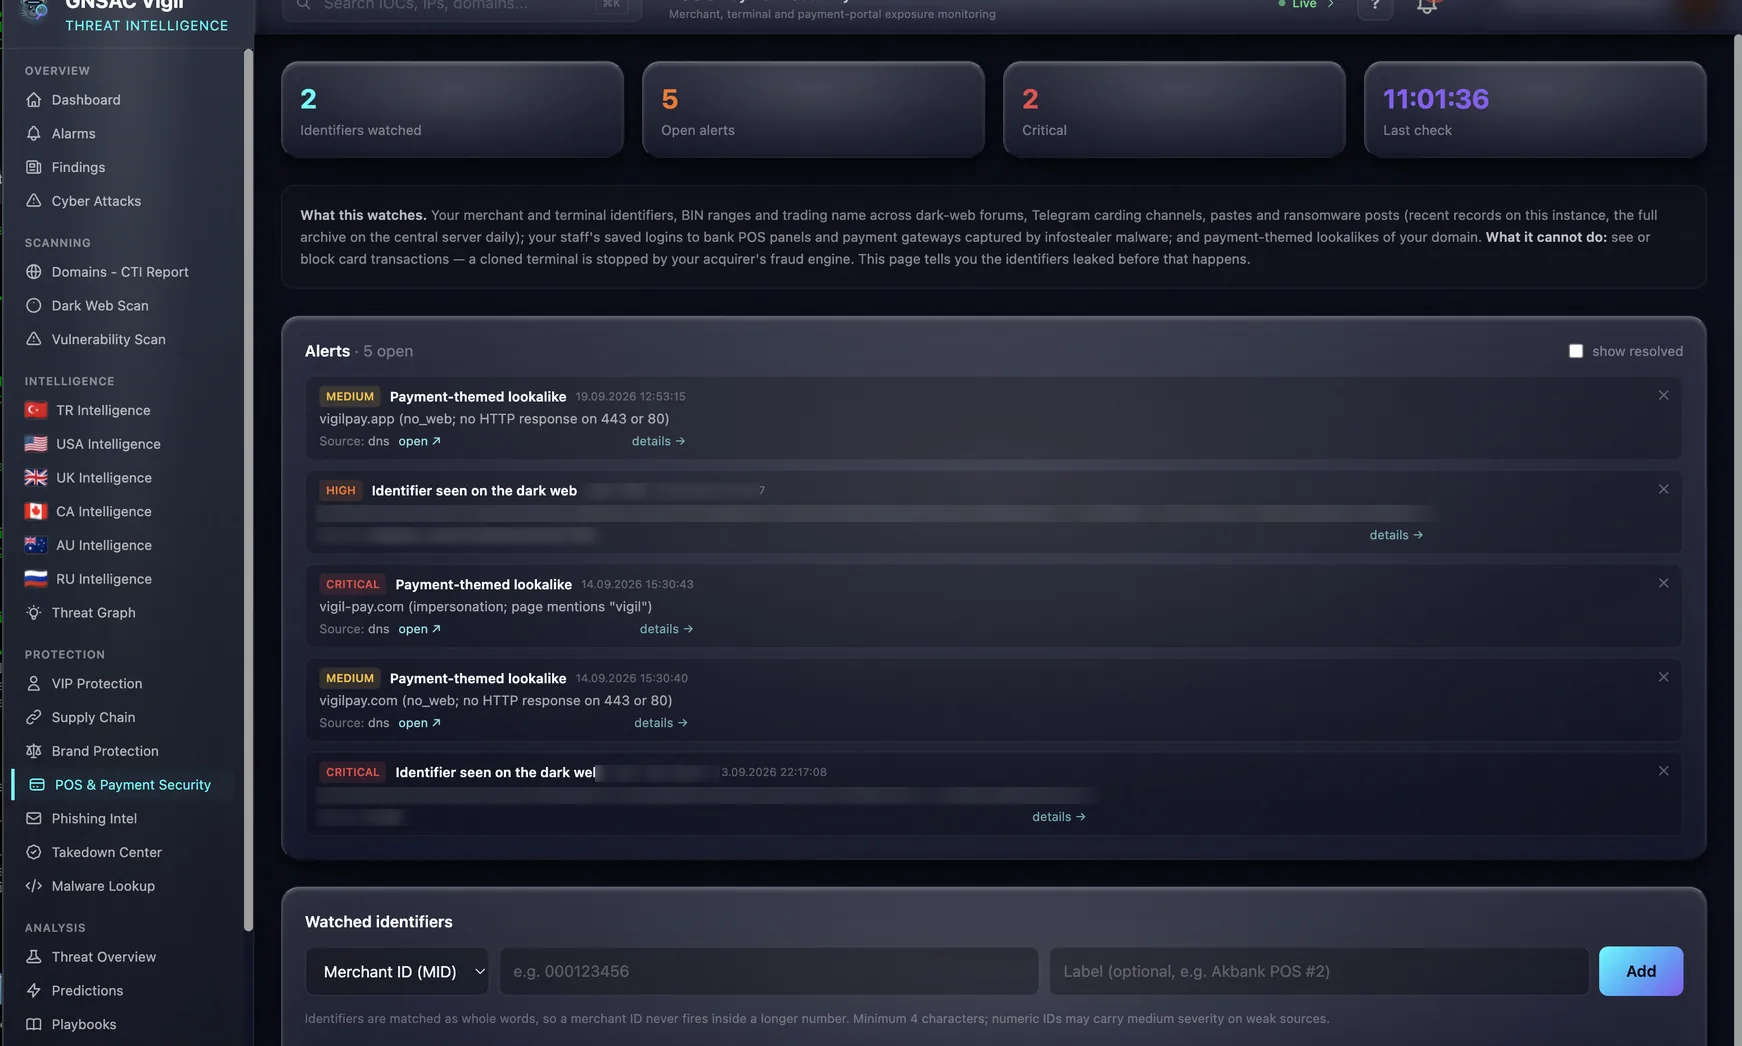
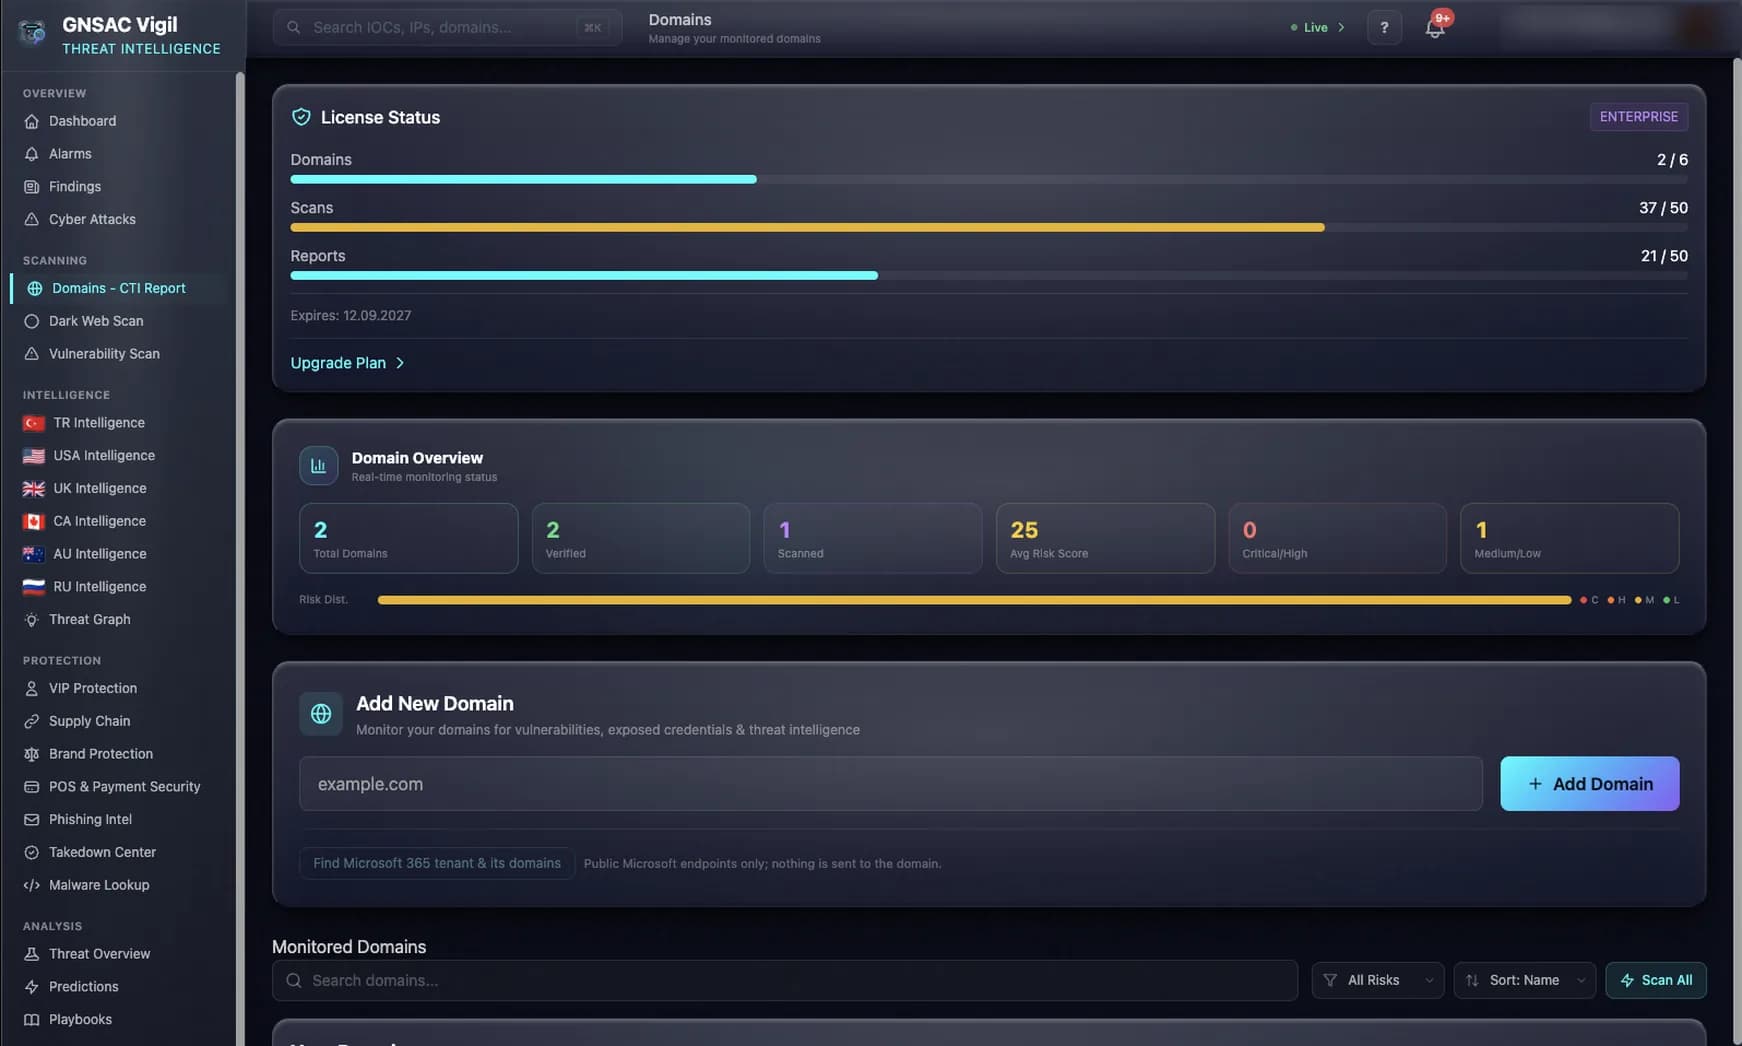
Bir alan adı girin. Önceliklendirilmiş risk haritası alın.
Vigil, yetkilendirdiğiniz bir alan adını 12 fazda 130+ OSINT ve CTI modülüyle tarar: dış varlıkları keşfeder, maruziyetleri canlı tehdit verisiyle ilişkilendirir ve önce neyin düzeltileceğini sıralar. Sonuçlar normalize edilir, ilişkilendirilir ve önceliklendirilir; teknik ekip ve yönetim için ayrı ayrı raporlanır.
- 01KeşfetVarlıklar ve saldırı yüzeyi
- 02İlişkilendirSızıntı, marka ve tehdit verisi
- 03ÖnceliklendirCVE, MITRE ATT&CK, saldırı yolları
- 04Eyleme dönüştürRisk skoru, plan ve rapor
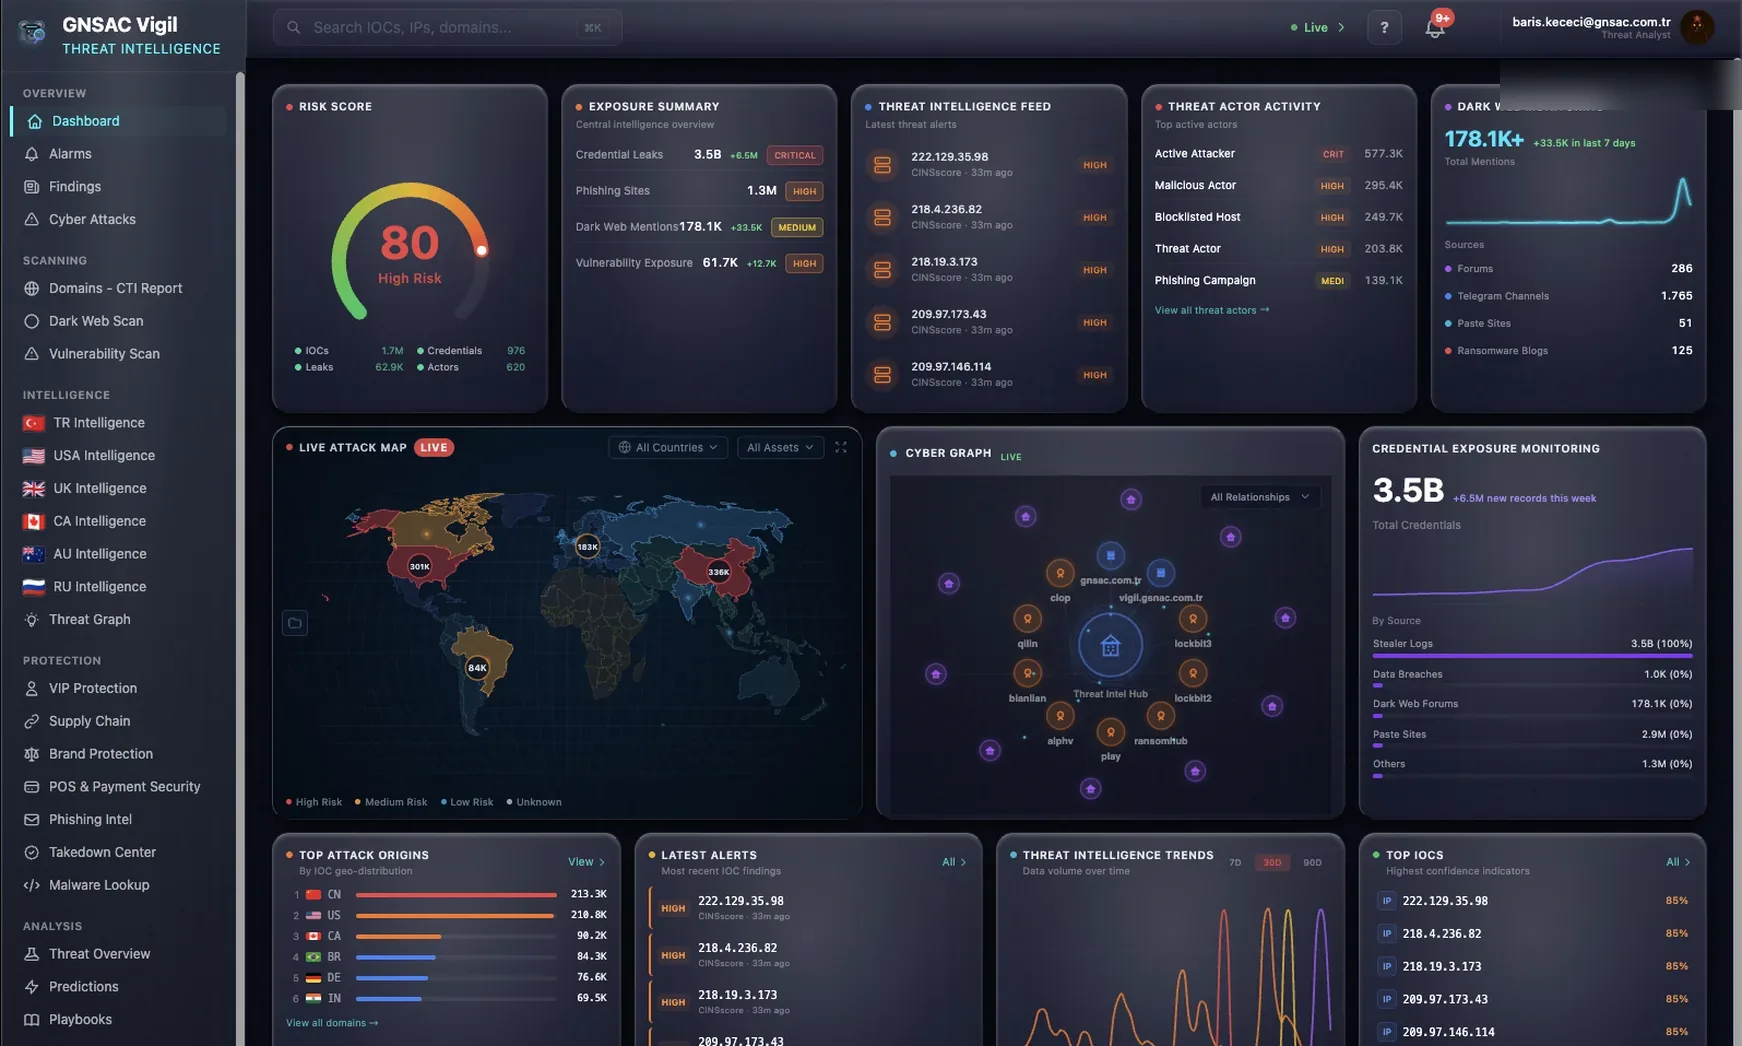
Alarm, müdahale ve raporlama aynı platformda.
Bulgu işin sonu değildir. Vigil bulguyu bildirimden kaldırma sürecine, önceliklendirmeden yönetimin ya da denetçinin okuyacağı rapora kadar taşır.
Sizin yapılandırdığınız alarmlar
Her kategori için bildirim durumunu, en düşük önem seviyesini ve e-posta tercihini siz belirlersiniz. Kritik ve yüksek bulgular ürün içindeki alarm akışına yansır; izleyici yeni kayıtları 30 saniyede bir kontrol eder.
Müdahale ve takedown
Takedown Center; vakayı, ihbarı, yanıtı ve kanıtı tek süreçte tutar. İhbar kurumunuzun kendi SMTP sunucusundan gönderilir ve yalnızca e-posta sunucusu kabul ettiğinde gönderilmiş sayılır. Kaldırma kararı sağlayıcıya aittir.
Her okuyucuya ayrı rapor
Yönetici, teknik, uyum, VIP, tedarikçi ve marka raporları Türkçe ve İngilizce PDF olarak üretilir. İndirme, e-posta veya zamanlanmış teslimat; her rapor dönemini sabitler, sonraki rapor onunla karşılaştırılır.
Tedarik zinciri izleme
Tedarikçiyi adı ve alan adıyla eklersiniz. İzleyici 30 dakikada bir önceki durumla karşılaştırır; yeni değişimleri ve yeni maruziyetleri ilgili alarm kategorisine taşır.
Zafiyet önceliklendirme
Zafiyet; teknik puanının yanında sömürülme olasılığı, CISA kataloğundaki aktif sömürü bilgisi ve kamuya açık exploit bulunup bulunmadığıyla değerlendirilir. İzlenen bir tedarikçiyi adlandıran kayıtlar alarm akışına girer.
Threat graph ve bölgesel bağlam
Threat graph; kimlik bilgilerini, sızıntıları, aktörleri, alan adlarını, IOC’leri ve kampanyaları birbirine bağlar; bir bulgu ilişkilerine kadar izlenebilir. Bölgesel modüller ulusal kaynakları ve her bölgede etkin grupları takip eder.
Operasyonel kontrol için tasarlanmış kurulum modeli.
On-premises dağıtımda derlenmiş istihbarat, belgelenmiş bir kanal üzerinden müşteri cihazına senkronize edilir. İzlenen varlıklar ve kimliklerle eşleştirme müşteri kontrolündeki ortamda gerçekleştirilir.
Zaten yürüttüğünüz operasyona entegre olur.
Doğrulanmış bulgular ve alarmlar; hazır bağlayıcılar, webhook bağlantıları ve REST API üzerinden SIEM, SOAR, vaka yönetimi ve mesajlaşma araçlarınıza aktarılır. Vigil, analistlerin alıştığı araçları değiştirmesini gerektirmeden mevcut SOC süreçlerini tamamlar.
Ürün özeti ve inceleme materyalleri.
Vigil broşürü
Güvenlik, risk ve satın alma ekipleri için gözden geçirilmiş ürün özeti — PDF.
AçMimari ve veri akışı incelemesi
Dağıtım, bağlantı, veri konumu, erişim kontrolü ve saklama müşteri ortamına göre incelenir.
AçEntegrasyon ve API kapsamı
Desteklenen entegrasyonlar ve API işlevleri seçilen lisans ve sipariş formu için kesinleştirilir.
AçKurumların ürün görüşmesi öncesinde sorduğu sorular.
Vigil hangi kaynakları izler?+
Vigil; seçili dark web forumlarını ve pazarlarını, hukuka uygun biçimde erişilebilen mesajlaşma topluluklarını, stealer log koleksiyonlarını, ihlal veri setlerini, paste servislerini, açık kod depolarını, oltalama ve sertifika şeffaflığı kaynaklarını, fidye yazılımı sızıntı sitelerini ve zafiyet istihbaratını izler. Kaynak kapsamı; erişilebilirlik, ilgililik ve hukuki koşullara göre değişebilir.
Ne kadar hızlı uyarılırız?+
Toplama ve eşleştirme kesintisizdir. Kaynağın erişilebilirliğine ve işleme durumuna bağlı olarak yüksek öncelikli uyarılar, sisteme alındıktan sonra dakikalar içinde üretilebilir ve müşteri tarafından tanımlanan kurallara göre yönlendirilebilir.
Vigil SOC’umuzun yerini alır mı?+
Hayır. Vigil dış istihbarat ve maruziyet katmanıdır. SOC’unuz iç telemetriyi izlemeye devam eder; Vigil kurum sınırı dışında gözlemlenen ilgili bulguları SOC’unuzun kullandığı araçlara yönlendirir.
Müşteri verileri nerede saklanır?+
On-premises dağıtımlarda izlenen varlıklar, bulgular ve kullanıcı faaliyetleri müşteri kontrolündeki ortamda, müşteriye özel izole veri tabanında tutulur. Bağlantı ve veri akışı gereksinimleri güvenlik incelemesinde belgelenir. SaaS veri konumu ve saklama gereksinimleri kapsam çalışmasında kararlaştırılır.
Kurulum ne kadar sürer?+
Standart bir on-premises kurulum; altyapı hazırlığına, güvenlik onaylarına ve entegrasyon kapsamına bağlı olarak genellikle dört hafta içinde tamamlanır.
Nasıl lisanslanıyor?+
Vigil kurum bazında üç kademeyle lisanslanır. İzlenen kapsam, kullanıcı, tarama, rapor, dağıtım modeli ve Kurumsal kademe sınırları ilgili teklif ve sipariş formunda kesinleştirilir.
Vigil’i dış risk profiliniz üzerinden değerlendirin.
Platformu, anonimleştirilmiş bir değerlendirme raporunu ve dağıtım modelini GNSAC güvenlik uzmanıyla inceleyin.